
اگر Identity Provider سازمان شما بهصورت مستقیم در Postman مستند نشده باشد، میتوانید از گزینه Custom SAML برای راهاندازی SSO استفاده کنید. IdP شما باید از استاندارد SAML 2.0 پشتیبانی کند و شما باید هم در IdP و هم در Postman دسترسی مدیریتی داشته باشید.
چه زمانی از Custom SAML استفاده کنیم؟
اگر Postman برای IdP شما راهنمای اختصاصی دارد، بهتر است همان authentication type و همان راهنمای اختصاصی را دنبال کنید. اما اگر IdP شما در فهرست گزینههای رسمی نیست و SAML ۲.۰ compliant است، Custom SAML مسیر مناسب است.
شروع پیکربندی در Postman
قبل از ادامه در IdP، ابتدا در Postman تنظیم SSO را شروع کنید. هنگام انتخاب Authentication Type، گزینه SAML 2.0 را انتخاب کنید. سپس نام authentication را وارد کنید و روی Continue بزنید.
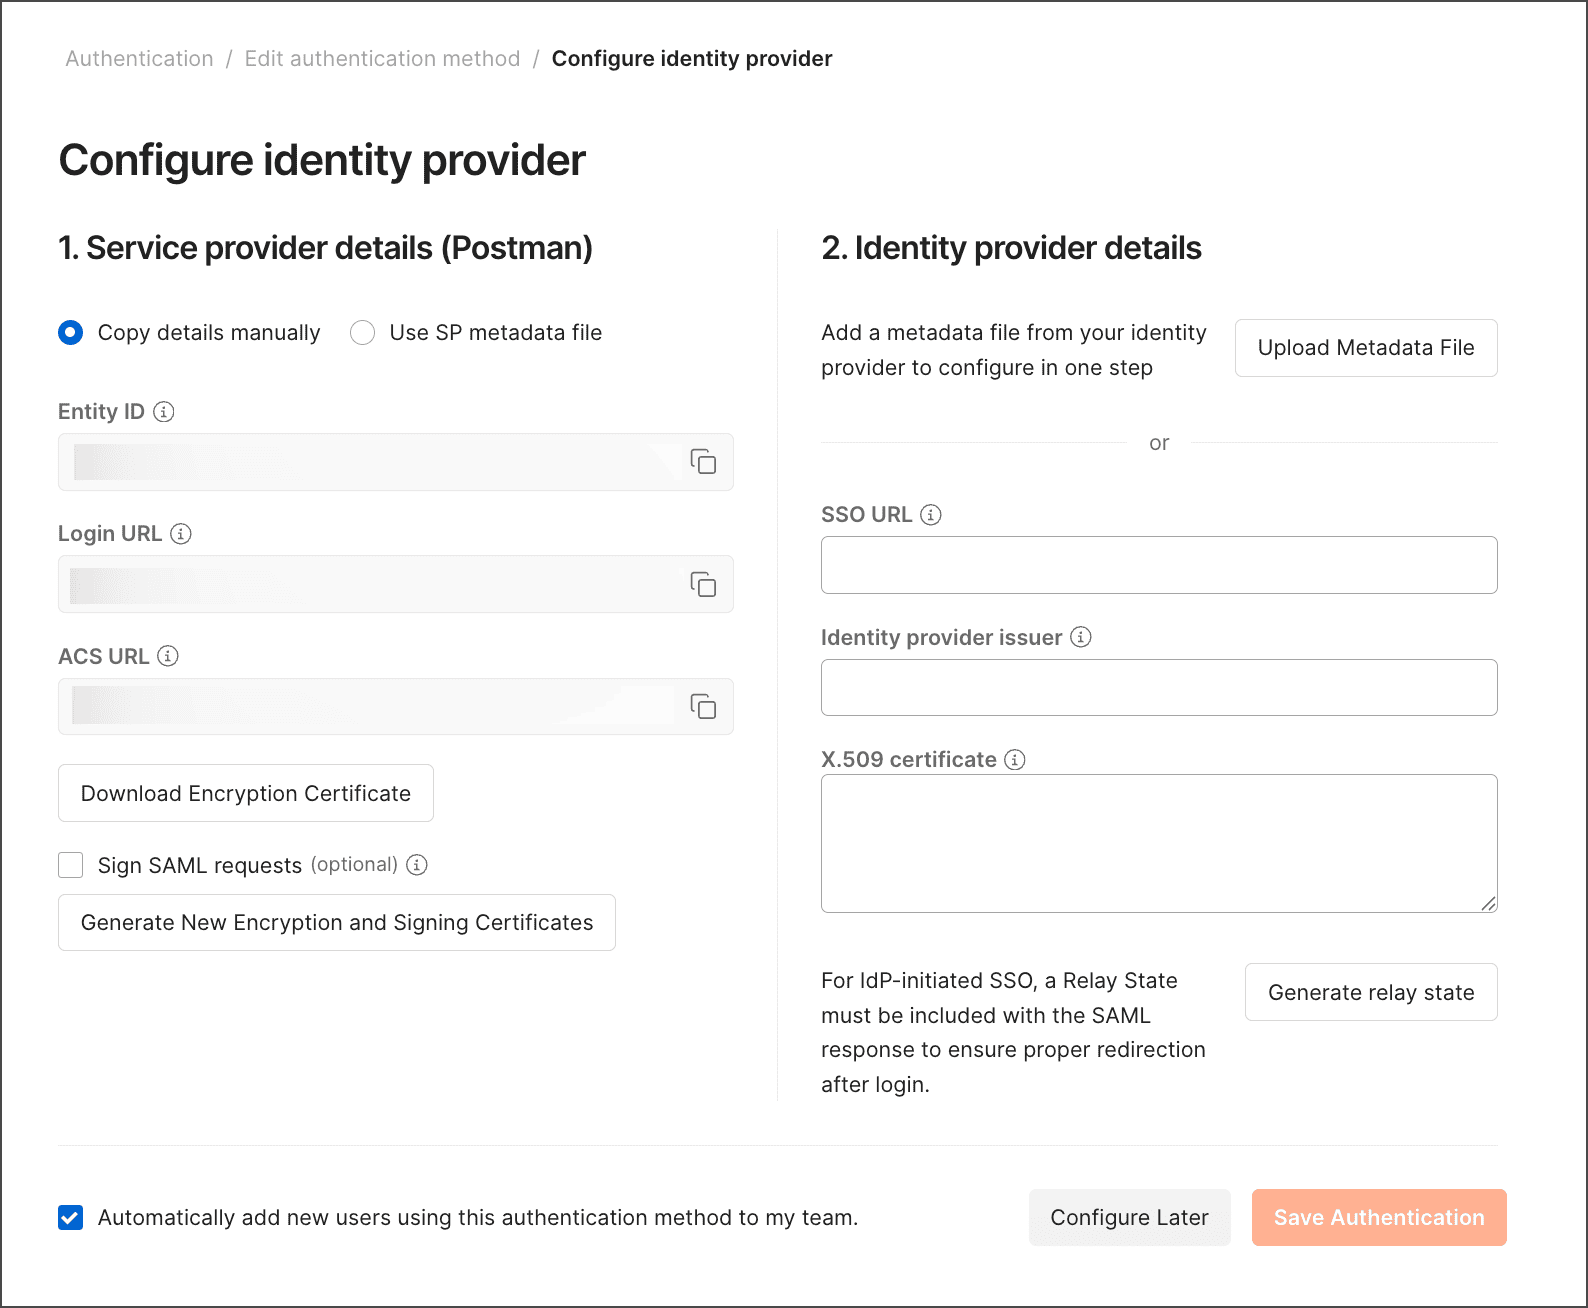
ساخت Custom SAML application در IdP
در Identity Provider خود یک custom SAML application برای Postman بسازید. بسته به IdP، نام فیلدها ممکن است متفاوت باشد، اما معمولا باید مقادیر زیر را از Postman بردارید و در IdP وارد کنید:
- ACS URL یا Assertion Consumer Service URL
- Entity ID
- Login URL یا SSO URL، اگر IdP آن را لازم داشته باشد
- Relay State، اگر در تنظیمات شما استفاده میشود
وارد کردن اطلاعات IdP در Postman
پس از ساخت application در IdP، اطلاعات IdP را به Postman برگردانید. اگر IdP فایل metadata میدهد، آن را در بخش Identity Provider Metadata File بارگذاری کنید. در غیر این صورت، Identity Provider SSO URL، Identity Provider Issuer و X.509 Certificate را جداگانه وارد کنید.
تست و فعالسازی
بعد از ذخیره تنظیمات، ورود را با یک کاربر آزمایشی تست کنید. مطمئن شوید ایمیل کاربر در IdP با ایمیل او در Postman همخوان است. پس از تست موفق، میتوانید authentication method را برای تیم فعال کنید.
نکتههای عملی
- claim مربوط به ایمیل را درست تنظیم کنید؛ در بسیاری از IdPها Name ID باید ایمیل کاربر باشد.
- certificate و metadata را با دقت نگه دارید و زمان انقضای certificate را پیگیری کنید.
- قبل از اجباری کردن SSO، مسیر ورود مدیران و کاربران آزمایشی را تست کنید.
- اگر خطای SAML دریافت کردید، ACS URL، Entity ID، issuer و certificate را دوباره مقایسه کنید.
منبع آموزشی: Postman Docs، بازنویسی و سادهسازیشده برای کاربران فارسیزبان.