


راهنمای تولیدی تست خودکار در GitLab CI؛ از Pipeline Policy و YAML قابلاجرا تا JUnit، Cache/Artifact، امنیت Runner، Parallel و عیبیابی.
آرشیو نویسنده: محمد عسکری

۲۳
اردیبهشت
اردیبهشت
ده افسانه رایج تست نرمافزار و پاسخ عملی آنها؛ همراه چارچوب تصمیم، مثال پرداخت ایرانی و راه تشخیص شواهد کافی از عددهای گمراهکننده.

۲۳
اردیبهشت
اردیبهشت
راهنمای طراحی داشبورد QA بهعنوان رابط تصمیم؛ از قرارداد داده و وضعیتهای تست تا ریسک، تازگی، Drill-down، دسترسپذیری و اقدام مالکدار.

۲۳
اردیبهشت
اردیبهشت
راهنمای عملی Docker Compose برای تسترها؛ بازتولید Failure، بررسی Readiness و لاگ، اجرای Test Runner، جمعآوری شواهد و Reset امن.
۲۳
اردیبهشت
اردیبهشت
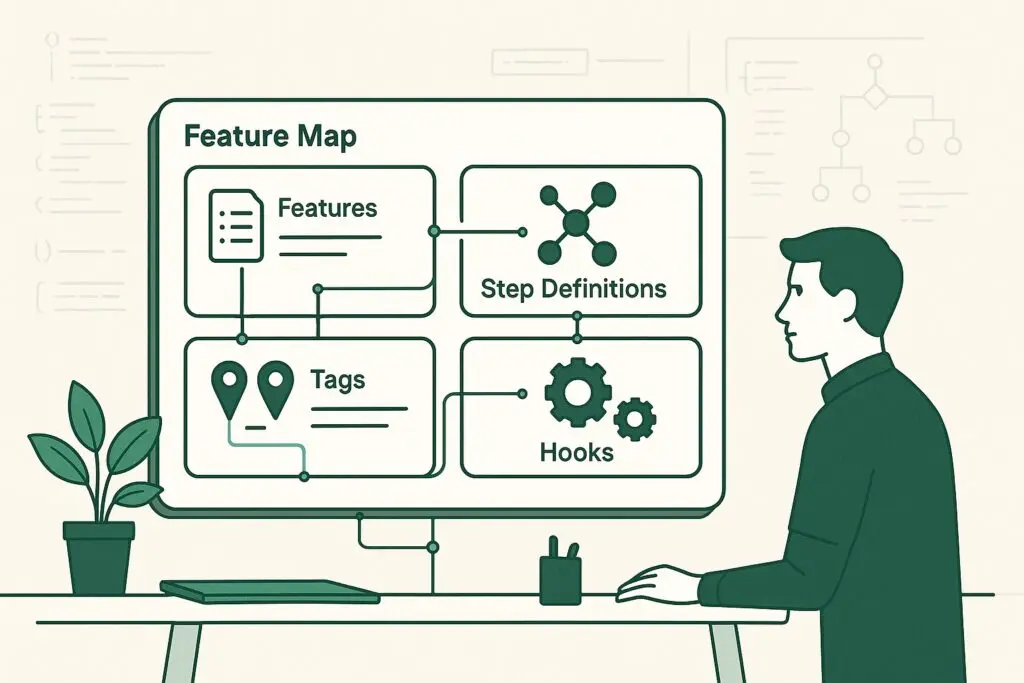
راهنمای معماری پروژه Cucumber؛ از Feature و Step Definition تا Scenario State، Hook، Tag، Driver، اجرای موازی، CI و گزارش قابل ممیزی.
۲۳
اردیبهشت
اردیبهشت
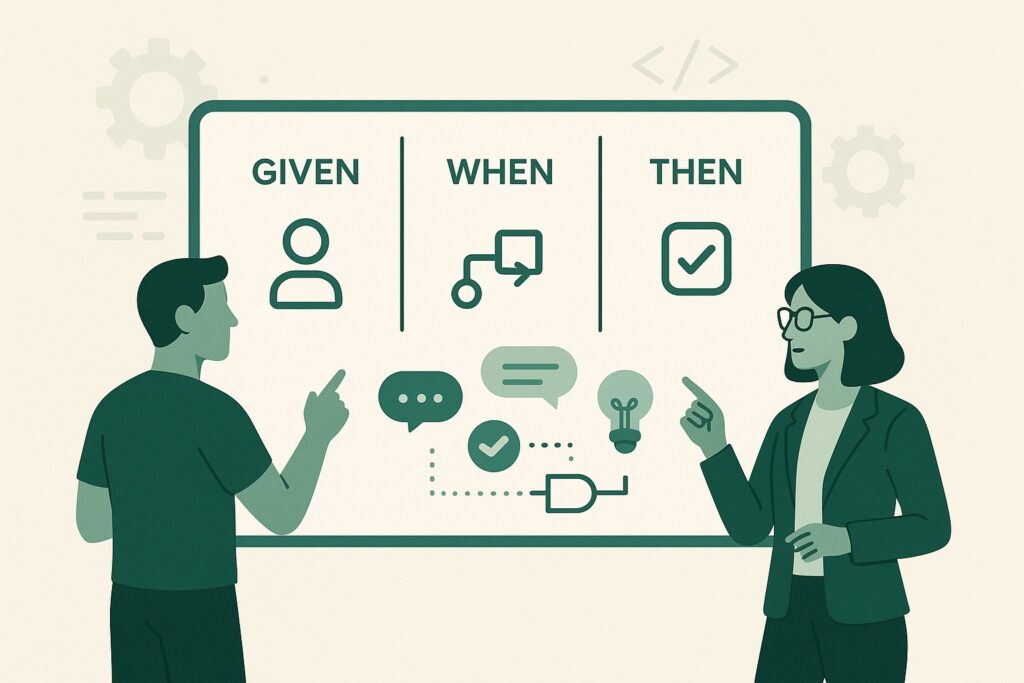
راهنمای عملی نوشتن سناریو Gherkin در BDD؛ از Discovery و Example Mapping تا Given/When/Then، گرکین فارسی، اتوماسیون و چکلیست بازبینی.
۲۲
اردیبهشت
اردیبهشت
راهنمای عملی Good Enough Quality برای سنجش فایده، ریسک، شواهد، کفایت تست و تصمیم انتشار؛ همراه با قالب Adequacy Memo، Rollout محدود و چکلیست.
۲۱
اردیبهشت
اردیبهشت
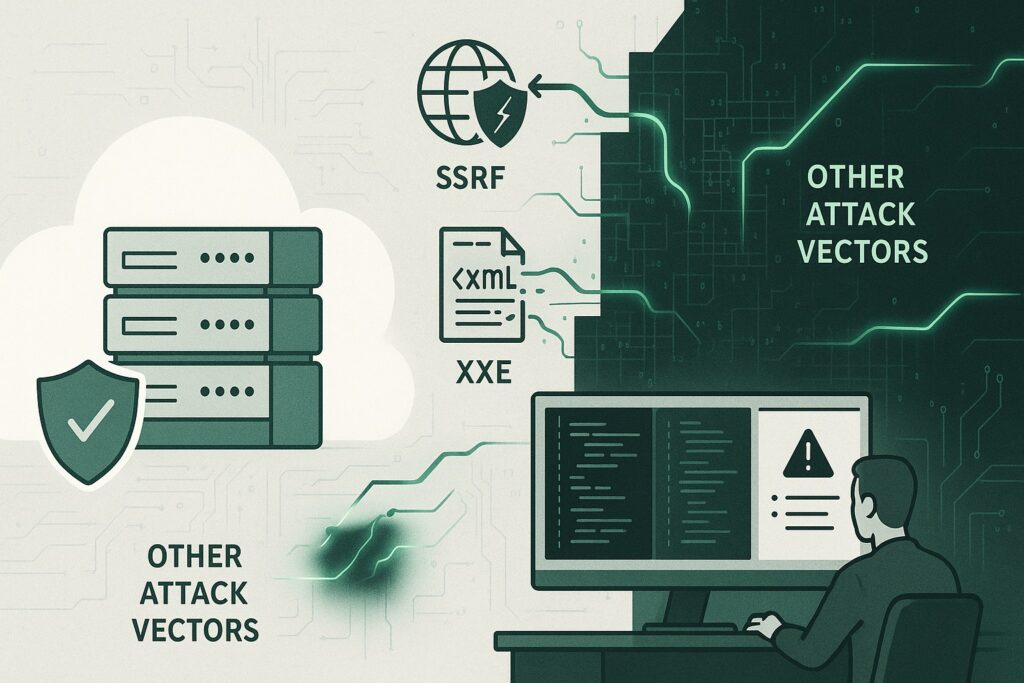
راهنمای عملی و ایمن SSRF و XXE؛ کشف سطح حمله URL و XML، تست DNS و Redirect، Blind SSRF، سختسازی Parser، کنترل Egress و مثال ایرانی.
۲۱
اردیبهشت
اردیبهشت
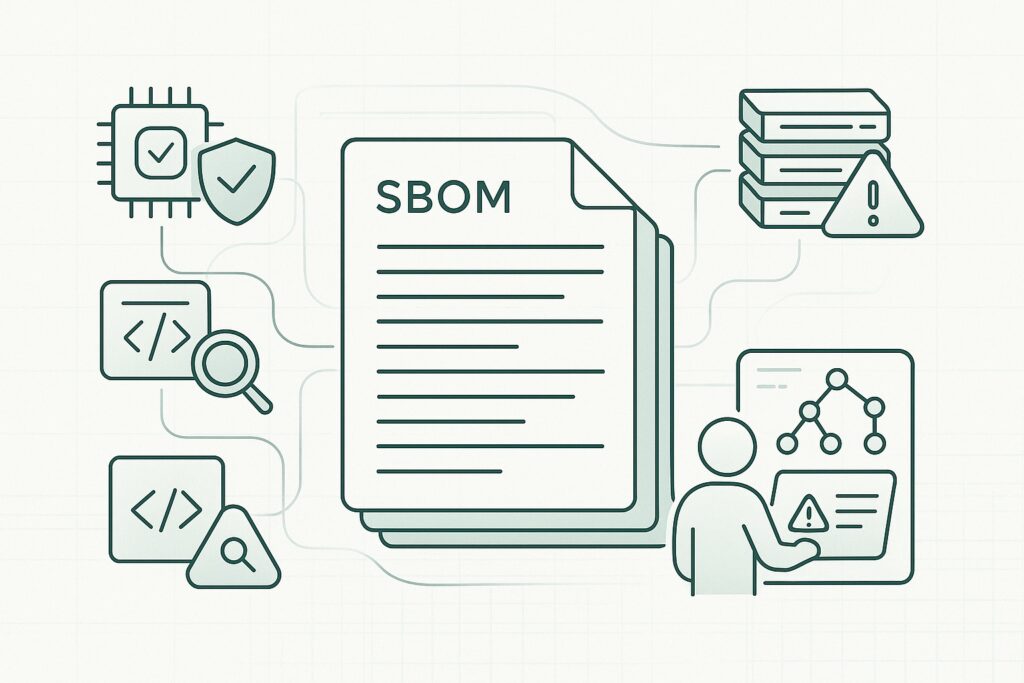
راهنمای عملی SBOM برای ساخت و ارزیابی موجودی اجزای نرمافزار، انتخاب SPDX یا CycloneDX، تریاژ CVE با VEX و مدیریت زنجیره تأمین در ایران.
۲۱
اردیبهشت
اردیبهشت
راهنمای عملی تست فینتک؛ انطباق، امنیت، idempotency، چرخه تراکنش، دفترکل، reconciliation و تست بار را با مثال پرداخت ایرانی به شواهد انتشار تبدیل کنید.