تست امنیت
SonarQube؛ از Scope و Profile تا Quality Gate
راهنمای عملیاتی SonarQube برای کنترل Scope، Quality Profile، New Code، Coverage، Quality Gate، ارتقا، تریاژ و Evidence در تیمهای نرمافزاری.
۴ مرداد ۱۴۰۵ ۱۴ دقیقه مطالعهدستهبندی
تست امنیت: شناسایی آسیبپذیریها و محافظت از نرمافزار. راهنماها و آموزشهای آزمون نفوذ و امنیت سایبری.
۲۸ مقاله
راهنمای عملیاتی SonarQube برای کنترل Scope، Quality Profile، New Code، Coverage، Quality Gate، ارتقا، تریاژ و Evidence در تیمهای نرمافزاری.
۴ مرداد ۱۴۰۵ ۱۴ دقیقه مطالعهراهنمای عملی OWASP Top 10:2025 برای QA؛ تبدیل دستههای ریسک به Charter مجاز، ASVS/WSTG، Evidence، Retest و Gate انتشار.
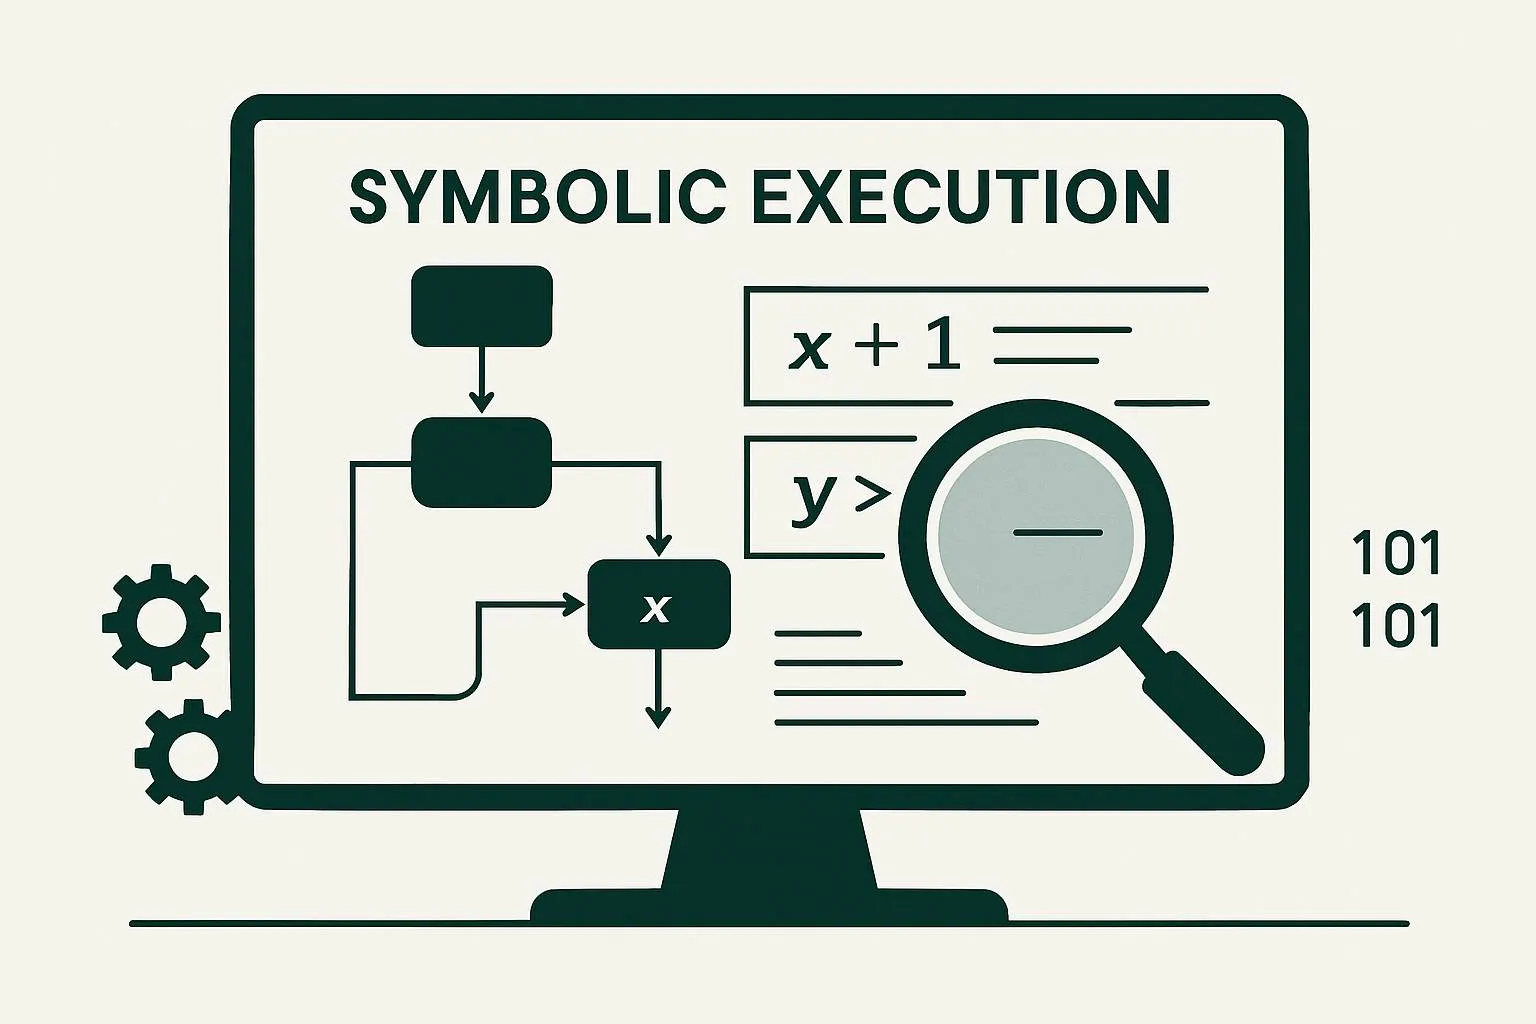
۱۴ تیر ۱۴۰۵ ۱۸ دقیقه مطالعهراهنمای اجرای نمادین از Symbolic State و Path Constraint تا Solver، Search Budget، Concretization، تولید تست، Concrete Replay، Triage و Evidence.
۱ آبان ۱۴۰۴ ۱۸ دقیقه مطالعهراهنمای تحلیل EULA و حل مجوز فعالیت تست از Formation و Contract Stack تا Permission، RoE، Data/Output، Run، Revocation و Correction.
۲۷ مهر ۱۴۰۴ ۲۱ دقیقه مطالعهراهنمای اتصال تعهدهای قانونی و قراردادی نرمافزار به Control، Test، Evidence، Finding، تصمیم انتشار و Correction؛ بدون صدور نظر حقوقی.
۲۶ مهر ۱۴۰۴ ۲۲ دقیقه مطالعهراهنمای ساخت پرونده افشای هماهنگ آسیبپذیری؛ از مجوز، محدوده و گزارش امن تا Triage، Timeline، اصلاح، تصمیم انتشار و Correction.
۲۲ مهر ۱۴۰۴ ۲۲ دقیقه مطالعهراهنمای انتقال ریسک در QA؛ از Exposure و قرارداد تأمینکننده تا Coverage، Claim، Recovery، Exit و ثبت ریسک باقیمانده.
۱۲ مهر ۱۴۰۴ ۲۱ دقیقه مطالعهراهنمای تحلیل Security Escape پس از مهار: Incident Facts، Attack Path، Security Claim، Control Gap، Counterfactual محدود، Remediation، Retest و Recurrence.
۲۳ شهریور ۱۴۰۴ ۱۳ دقیقه مطالعهراهنمای عملی DevSecOps برای اتصال Threat و Security Control به Artifact، Evidence، Policy، Exception و Provenance در CI/CD؛ همراه قالب فارسی و آزمایش تکرارپذیر.
۳۰ مرداد ۱۴۰۴ ۱۹ دقیقه مطالعهراهنمای عملی تست فروشگاه اینترنتی: Catalog و Offer، Cart و Quote، Checkout، Inventory، Order، Payment، Fulfillment، Return و سناریوی Oversell.
۱۱ مرداد ۱۴۰۴ ۲۸ دقیقه مطالعهدستهبندی
در عصر دیجیتال که اطلاعات و دادهها ارزشمندترین داراییها هستند، اطمینان از امنیت نرم افزار و سیستمها دیگر یک گزینه لوکس نیست، بلکه یک ضرورت انکارناپذیر است. تست امنیت، به عنوان یکی از شاخههای حیاتی تست نرم افزار (Software Testing)، فرآیندی نظاممند برای شناسایی، تجزیه و تحلیل و در نهایت رفع آسیبپذیریها (Vulnerabilities) و نقاط ضعف امنیتی در برنامههای کاربردی، وبسایتها، APIها و زیرساختها است.
هدف ما در این بخش، ایجاد یک منبع جامع و کاربردی برای همه متخصصان امنیت سایبری (Cybersecurity)، تسترها، توسعهدهندگان، مهندسان DevOps و مدیرانی است که به دنبال تقویت دانش و مهارتهای خود در زمینه ارزیابی امنیتی و آزمون نفوذ (Penetration Testing) هستند. ما به شما کمک میکنیم تا پیش از آنکه مهاجمان از ضعفهای امنیتی سوءاستفاده کنند، آنها را شناسایی و برطرف نمایید.
در این دسته بندی، عمق موضوعات مرتبط با امنیت اپلیکیشن (Application Security) و تست امنیتی را بررسی میکنیم:
نادیده گرفتن تست امنیت میتواند عواقب فاجعهباری داشته باشد، از جمله:
با دنبال کردن مقالات این بخش، شما دانش و ابزارهای لازم برای محافظت از داراییهای دیجیتال خود، پیشگیری از حملات سایبری و حفظ اعتماد کاربران را به دست خواهید آورد. این بخش مکمل ضروری دسته اصلی تست نرم افزار است و به تضمین کیفیت جامع محصول کمک میکند.
ما به طور پیوسته در حال افزودن محتوای عمیق و کاربردی هستیم، از آموزشهای گام به گام آزمون نفوذ گرفته تا تحلیل آخرین روندهای امنیت سایبری و بررسی ابزارهای تست امنیت.
برای شروع، پیشنهاد میکنیم این مقالات را مطالعه کنید:
اکنون زمان آن است که دانش امنیتی خود را تقویت کنید. مقالات زیر را مرور کرده و اولین قدم را برای ساختن نرمافزارهای امنتر بردارید!
ایستگاه بعدی شما