

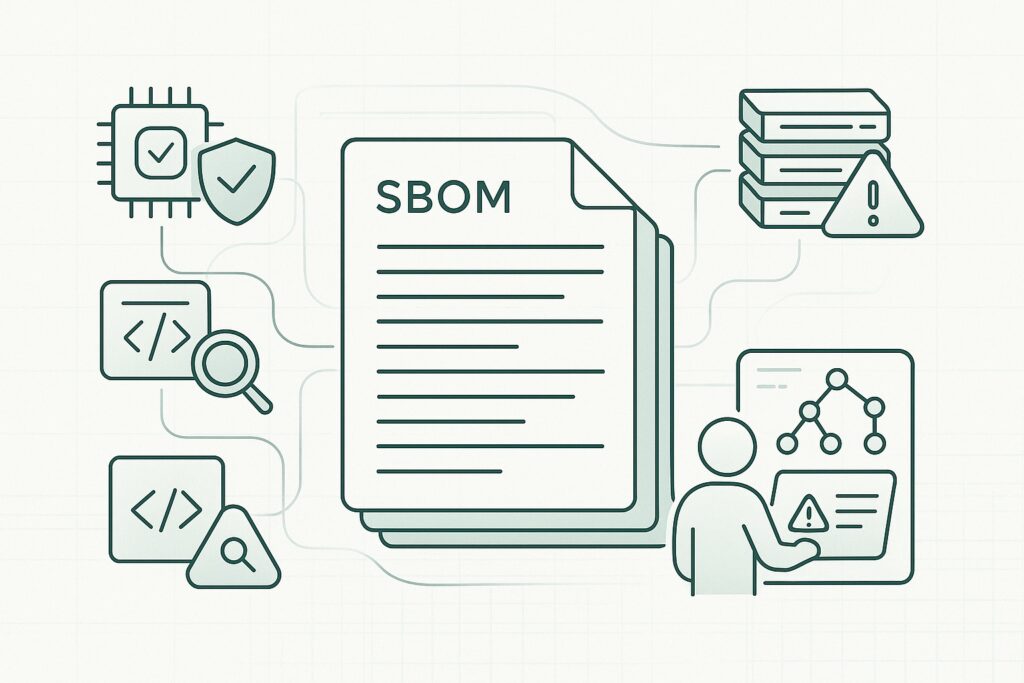
راهنمای عملی SBOM برای ساخت و ارزیابی موجودی اجزای نرمافزار، انتخاب SPDX یا CycloneDX، تریاژ CVE با VEX و مدیریت زنجیره تأمین در ایران.
آرشیو دسته بندی: تست امنیت
تست امنیت: سنگر دیجیتال شما در برابر تهدیدات سایبری
در عصر دیجیتال که اطلاعات و دادهها ارزشمندترین داراییها هستند، اطمینان از امنیت نرم افزار و سیستمها دیگر یک گزینه لوکس نیست، بلکه یک ضرورت انکارناپذیر است. تست امنیت، به عنوان یکی از شاخههای حیاتی تست نرم افزار (Software Testing)، فرآیندی نظاممند برای شناسایی، تجزیه و تحلیل و در نهایت رفع آسیبپذیریها (Vulnerabilities) و نقاط ضعف امنیتی در برنامههای کاربردی، وبسایتها، APIها و زیرساختها است.
هدف ما در این بخش، ایجاد یک منبع جامع و کاربردی برای همه متخصصان امنیت سایبری (Cybersecurity)، تسترها، توسعهدهندگان، مهندسان DevOps و مدیرانی است که به دنبال تقویت دانش و مهارتهای خود در زمینه ارزیابی امنیتی و آزمون نفوذ (Penetration Testing) هستند. ما به شما کمک میکنیم تا پیش از آنکه مهاجمان از ضعفهای امنیتی سوءاستفاده کنند، آنها را شناسایی و برطرف نمایید.
چه جنبههایی از تست امنیت را پوشش میدهیم؟
در این دسته بندی، عمق موضوعات مرتبط با امنیت اپلیکیشن (Application Security) و تست امنیتی را بررسی میکنیم:
- مبانی : آشنایی با مفاهیم کلیدی، تفاوت تست امنیت با سایر انواع تست، چرخه عمر توسعه امن نرم افزار (Secure SDLC).
- آزمون نفوذ (Penetration Testing / Pentest): راهنماها و تکنیکهای عملی برای شبیهسازی حملات واقعی به منظور کشف نقاط ضعف قابل بهرهبرداری در وب، موبایل و شبکه.
- ارزیابی آسیبپذیری (Vulnerability Assessment): روشها و ابزارها برای اسکن خودکار و دستی سیستمها به منظور یافتن آسیبپذیریهای شناخته شده.
- تحلیل استاتیک امنیت برنامه (SAST): بررسی کد منبع برای یافتن الگوهای ناامن کدنویسی.
- تحلیل دینامیک امنیت برنامه (DAST): تست برنامه در حال اجرا برای شناسایی آسیبپذیریها از دیدگاه یک مهاجم خارجی.
- تحلیل تعاملی امنیت برنامه (IAST): ترکیبی از رویکردهای SAST و DAST.
- استانداردها و چارچوبهای امنیتی: تمرکز بر روی OWASP Top 10، CWE، NIST و سایر استانداردهای مطرح.
- امنیت API و وب سرویسها: تکنیکهای خاص برای تست نقاط پایانی (Endpoints) API.
- کدنویسی امن (Secure Coding): بهترین شیوهها برای توسعهدهندگان به منظور پیشگیری از ایجاد آسیبپذیری.
- ابزارها: معرفی و آموزش کار با ابزارهای محبوب مانند Burp Suite, OWASP ZAP, Nmap, Metasploit و غیره.
چرا تست امنیت برای کسب و کار و کاربران شما حیاتی است؟
نادیده گرفتن تست امنیت میتواند عواقب فاجعهباری داشته باشد، از جمله:
- نقض دادهها (Data Breaches): به سرقت رفتن اطلاعات حساس کاربران و مشتریان.
- خسارات مالی: هزینههای مربوط به رفع مشکلات، جریمهها و از دست دادن درآمد.
- آسیب به اعتبار برند: از دست دادن اعتماد مشتریان و کاربران.
- اختلال در سرویسدهی: از کار افتادن سیستمها به دلیل حملات.
با دنبال کردن مقالات این بخش، شما دانش و ابزارهای لازم برای محافظت از داراییهای دیجیتال خود، پیشگیری از حملات سایبری و حفظ اعتماد کاربران را به دست خواهید آورد. این بخش مکمل ضروری دسته اصلی تست نرم افزار است و به تضمین کیفیت جامع محصول کمک میکند.
کاوش در مقالات و راهنماهای تست امنیت
ما به طور پیوسته در حال افزودن محتوای عمیق و کاربردی هستیم، از آموزشهای گام به گام آزمون نفوذ گرفته تا تحلیل آخرین روندهای امنیت سایبری و بررسی ابزارهای تست امنیت.
برای شروع، پیشنهاد میکنیم این مقالات را مطالعه کنید:
- تکنیک های تست جعبه سفید: راهنمای جامع انواع روشها و پوشش کد
- تکنیکهای ضروری تست جعبه سیاه برای هر مهندس QA: پارتیشنبندی همارزی و تحلیل مقادیر مرزی
- درک سطوح تست نرمافزار: راهنمای جامع تست واحد، یکپارچگی، سیستم و پذیرش
اکنون زمان آن است که دانش امنیتی خود را تقویت کنید. مقالات زیر را مرور کرده و اولین قدم را برای ساختن نرمافزارهای امنتر بردارید!

۲۰
اردیبهشت
اردیبهشت
راهنمای عملی امنیت دریاچه داده و Big Data؛ شامل Threat Model، IAM، رمزنگاری، حریم خصوصی، Audit، Recovery، چکلیست تست و مثال پرداخت ایرانی.
۱۹
اردیبهشت
اردیبهشت
راهنمای عملی تست امنیت اپلیکیشن موبایل Android و iOS با OWASP MASVS و MASTG؛ شامل چکلیست، ابزارها، CI/CD و سناریوی پرداخت ایرانی.
۱۸
اردیبهشت
اردیبهشت
راهنمای عملی اخلاق حرفهای QA؛ هشت دوراهی واقعی، مرز مسئولیت تستر، کارت ثبت نگرانی، مسیر ارجاع و نمونههای انتشار، داده، امنیت و AI.
۱۵
اردیبهشت
اردیبهشت
راهنمای انتخاب و اجرای ابزارهای تست امنیت؛ SAST، DAST، SCA، Secret، IaC، Container و Network scan با PoC، Triage و چکلیست امن.
۱۲
اردیبهشت
اردیبهشت
راهنمای عملی تست سازگاری با قرارداد پشتیبانی، ماتریس ریسکمحور مرورگر و دستگاه، Feature Detection، اتوماسیون و شواهد دقیق.
۱۰
اردیبهشت
اردیبهشت
راهنمای عملی OWASP Top ۱۰:۲۰۲۵ با مثال فروشگاه ایرانی، روش تست امن، شواهد موردنیاز، چکلیست و برنامه ۳۰روزه برای تیم QA و توسعه.
۰۴
اردیبهشت
اردیبهشت
راهنمای عملی تست امنیت نرمافزار؛ از Threat Model و OWASP تا SAST، DAST، تست نفوذ، گزارش آسیبپذیری، Retest و چکلیست اجرایی.