

راهنمای انتخاب سایت تمرین تست نرمافزار در ۲۰۲۶؛ مقایسه UI، API و Security Lab با Permission، Rate، Reset، Evidence و Skill Transfer.
آرشیو برچسب های: تست امنیت
به بخش جامع تست امنیت در وبلاگ ما خوش آمدید. این دسته به عنوان یکی از ستونهای اصلی امنیت سایبری، به طور تخصصی به روشها، تکنیکها و ابزارهای شناسایی، ارزیابی و بهرهبرداری کنترلشده از آسیبپذیریها در سیستمها، شبکهها و برنامههای کاربردی میپردازد. هدف ما ارائه محتوای کاربردی و بهروز برای متخصصان امنیت، توسعهدهندگان، مدیران سیستم و همه علاقهمندان به دنیای پیچیده و حیاتی امنیت اطلاعات است.
در این بخش، موضوعات کلیدی زیر را پوشش میدهیم:
تست نفوذ (Penetration Testing): آموزشها و راهنماهای عملی برای انجام تست نفوذ وب، تست نفوذ شبکه، تست نفوذ اپلیکیشنهای موبایل و زیرساختهای ابری.
ارزیابی آسیبپذیری و مدیریت آن: تکنیکهای مدرن پویش آسیبپذیری (Vulnerability Scanning)، تحلیل نتایج و اولویتبندی برای رفع آنها.
ابزارهای تست امنیت: معرفی، بررسی و نحوه استفاده از ابزارهای محبوب و کارآمد مانند Metasploit, Burp Suite, Nmap, OWASP ZAP و …
متدولوژیهای استاندارد: بررسی و کاربرد چارچوبهای شناختهشده مانند OWASP Top 10, PTES (Penetration Testing Execution Standard), NIST SP 800-115 و …
گزارشنویسی حرفهای: نکات کلیدی و نمونههایی برای تهیه گزارشهای تست امنیت دقیق، قابل فهم و مؤثر برای ذینفعان فنی و مدیریتی.
امنیت برنامههای کاربردی: تمرکز بر روشهای تست امنیت در چرخه عمر توسعه نرمافزار (SDLC) و اصول کدنویسی امن.
چرا یادگیری و پیگیری مباحث تست امنیت حیاتی است؟
درک عمیق از فرآیندها و تکنیکهای تست امنیت به شما و سازمانتان کمک میکند تا نقاط ضعف امنیتی را پیش از آنکه توسط مهاجمان سایبری کشف و مورد سوءاستفاده قرار گیرند، شناسایی و برطرف سازید. این دانش برای محافظت از دادههای حساس مشتریان و سازمان، حفظ اعتبار و اعتماد برند، رعایت الزامات قانونی و مقرراتی (مانند GDPR یا الزامات داخلی) و کاهش چشمگیر ریسکهای مالی و عملیاتی ناشی از حملات سایبری ضروری است. با تقویت مهارتهای خود در این زمینه، میتوانید نقش مؤثری در امنسازی داراییهای دیجیتال ایفا کنید.
اکنون شما را به کاوش در میان مقالات، آموزشهای گامبهگام، مطالعات موردی و راهنماهای تخصصی موجود در این دسته دعوت میکنیم. دانش خود را در حوزه پویای تست امنیت بهروز نگه دارید و با آخرین تهدیدات و روشهای مقابله با آنها آشنا شوید.

۰۶
آذر
آذر
راهنمای آینده مهارتهای QA از Signal و Task تا Capability، Practice، Evidence، Transfer، Portfolio، بازبینی و Retire؛ بدون فهرست ابزار.
۰۹
مرداد
مرداد
راهنمای عملی تست نرمافزار سلامت: Scope و Hazard، Workflow بالینی، هویت بیمار، FHIR و DICOM، حریم خصوصی، Downtime، Evidence و Release Gate.
۰۴
مرداد
مرداد
راهنمای عملی همکاری QA و AppSec؛ از Threat و Security Claim تا Evidence، Triage یافته، Release Gate، Exception و بازخورد Incident.

۲۱
تیر
تیر
راهنمای Taskمحور یادگیری مستمر برای تستر نرمافزار: Gap واقعی، منبع، تمرین، بازخورد، Transfer، Evidence و تصمیم Keep/Adapt/Stop/Retire.
۲۱
اردیبهشت
اردیبهشت
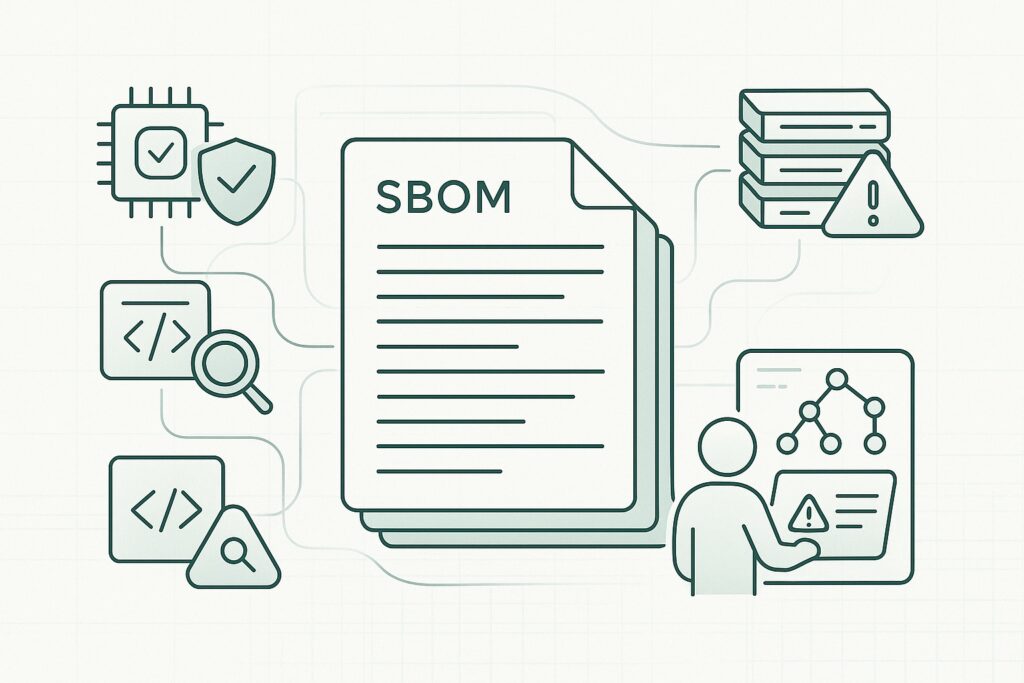
راهنمای عملی SBOM برای ساخت و ارزیابی موجودی اجزای نرمافزار، انتخاب SPDX یا CycloneDX، تریاژ CVE با VEX و مدیریت زنجیره تأمین در ایران.
۱۵
اردیبهشت
اردیبهشت
راهنمای انتخاب و اجرای ابزارهای تست امنیت؛ SAST، DAST، SCA، Secret، IaC، Container و Network scan با PoC، Triage و چکلیست امن.

۱۰
اردیبهشت
اردیبهشت
راهنمای عملی تست سیستم با تعریف دقیق، تفاوت با Integration و E2E و UAT، مثال فروشگاه ایرانی، محیط و داده، اتوماسیون، معیار خروج و چکلیست.
۱۰
اردیبهشت
اردیبهشت
راهنمای عملی OWASP Top ۱۰:۲۰۲۵ با مثال فروشگاه ایرانی، روش تست امن، شواهد موردنیاز، چکلیست و برنامه ۳۰روزه برای تیم QA و توسعه.

۰۷
اردیبهشت
اردیبهشت
ماتریس عملی ۱۴ مهارت تست نرمافزار در چهار سطح؛ از تحلیل ریسک و طراحی تست تا API، SQL، Git، اتوماسیون، CI، امنیت و AI.
- ۱
- ۲